Recent additions
pa
pageseuc1.actmkt.com
| Target object - | category Phishing | Date of discovery 3 months ago |
pa
pageseuc1.actmkt.com
11/07/2026
https://pageseuc1.actmkt.com/(S(wozfvjarol1ebdx5sep00qbi))/l/c5X8MfZz6j9Y7Fto3LAd
category
Phishing
Target object
-
Target country
-
Description
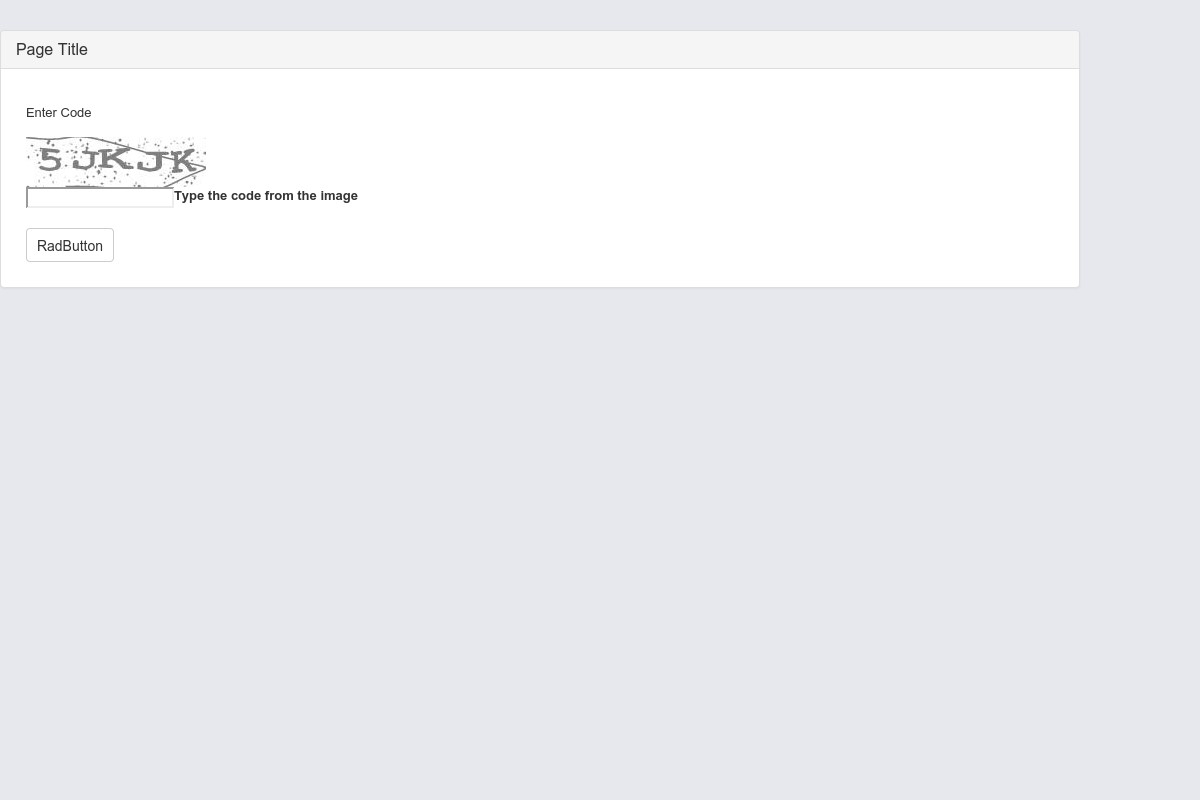
hy
hys.appleenespanol.com
| Target object - | category Phishing | Date of discovery 3 months ago |
hy
hys.appleenespanol.com
11/07/2026
https://hys.appleenespanol.com/63q6pzps/turnstile.php?t=MTc4Mzc5OTU2N3wxNzgzNzk5ODY3fDBlZmQ1MzZjMjA0MGJhMzJ8NXxiOTVhNTRlYzIwNmJiNTRiYjQ1MzEzYzA0ZjRlMzEyM3xlMzA4OGNmYmRhZWJhZmExZTE1Y2M0MTExYjJmMGIwYzEyNTllNjQ5MTAzZmFlYjJjMmQ5MTk0MDMwYmVjODkx&r=LzYzcTZwenBzL2d6ZDJwemU4
category
Phishing
Target object
-
Target country
-
Description

No screenshot
pr
primecontent.online
| Target object - | category Phishing | Date of discovery 3 months ago |
pr
primecontent.online
11/07/2026
https://primecontent.online/
category
Phishing
Target object
-
Target country
-
Description
pk
pkobp.appleenespanol.com
| Target object - | category Phishing | Date of discovery 3 months ago |
pk
pkobp.appleenespanol.com
11/07/2026
https://pkobp.appleenespanol.com/4417ap42/turnstile.php?t=MTc4Mzc5OTY5NnwxNzgzNzk5OTk2fDBlZmQ1MzZjMjA0MGJhMzJ8NXxhNGI0ZjQxNWEzZTQ3YTExODY4Y2NmNzUzMmMyYThhZnw1YmQ5ZmI3MTI1ZTQyOTkyMTI3NjE5NDIwNjQ4MmM1ZTMxMmVlYjUyNzFlMjZmYTNjMmYyNTUzODRmMTZhOWZj&r=LzQ0MTdhcDQyL251cmQ5YnUz
category
Phishing
Target object
-
Target country
-
Description
No screenshot
re
reactivation-acces.bolt.host
| Target object - | category Phishing | Date of discovery 3 months ago |
re
reactivation-acces.bolt.host
11/07/2026
https://reactivation-acces.bolt.host/index.html
category
Phishing
Target object
-
Target country
-
Description
ev
eventchecker-qm.netlify.app
| Target object - | category Phishing | Date of discovery 3 months ago |
ev
eventchecker-qm.netlify.app
11/07/2026
http://eventchecker-qm.netlify.app/
category
Phishing
Target object
-
Target country
-
Description
No screenshot
43
43.156.0.130
| Target object - | category Phishing | Date of discovery 3 months ago |
43
43.156.0.130
11/07/2026
http://43.156.0.130/v3/signin/identifier?amp%3Bffgf=1&%3Bfollowup=https%3A%2F%2Faccounts.google.com&%3Bifkv=Af_xneGpinflONH_c3iB5WwVV1C6BSPwAwpudWnjxe8BcKRMcZLFgAnlzpjtHVk0QMFIUm6AcMYv&%3Bpassive=1209600&continue=https%3A%2F%2Faccounts.google.com%2F&flowName=GlifWebSignIn&flowEntry=ServiceLogin&ifkv=Ac50bxsDF9sU33YCzkVd-4jVCuB6SsUcsq--J7CD_kZzqhihyMcy6x3xS8dfDETrKiuV65sFReFrug&dsh=S151490466%3A1783800921288533
category
Phishing
Target object
-
Target country
-
Description
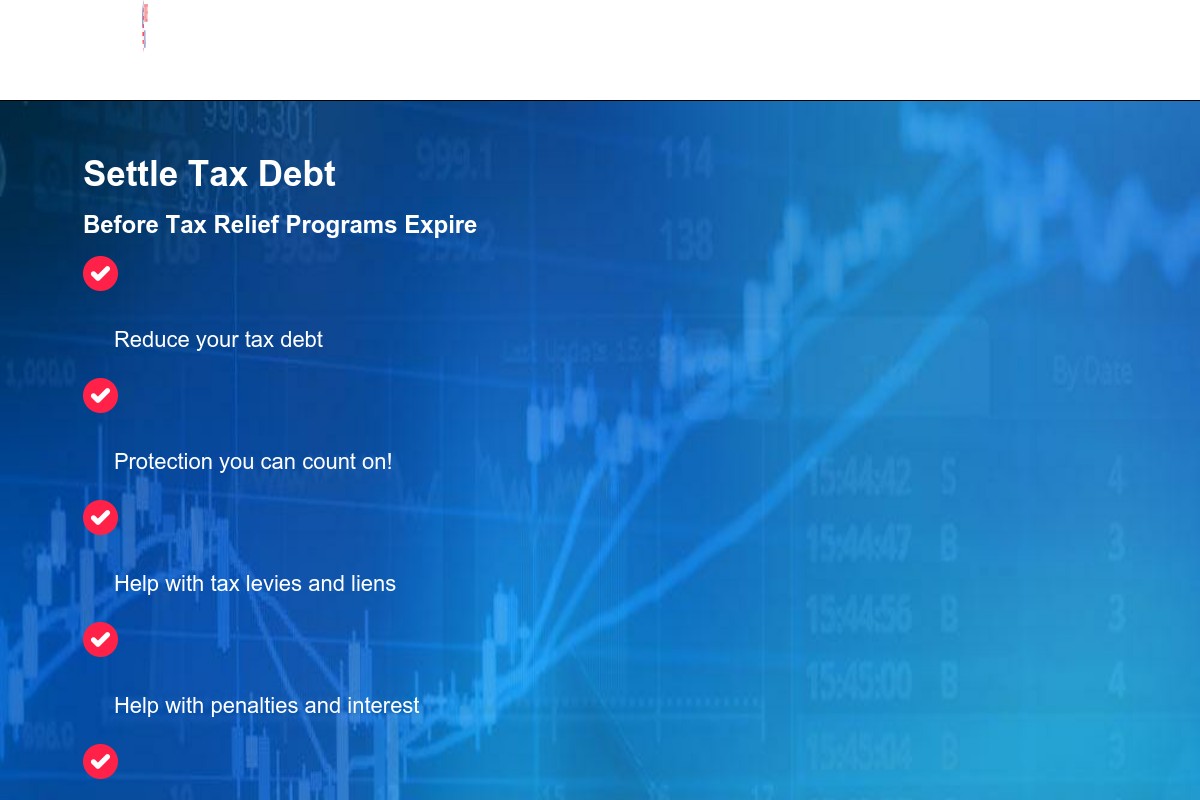
ww
www.taxreliefamerica.org
| Target object - | category Phishing | Date of discovery 3 months ago |
ww
www.taxreliefamerica.org
11/07/2026
https://www.taxreliefamerica.org/lo?campaign_id=461778&aff_id=562077&ad_id=0&aff_sub=821908&click_id=07_235814769_eb08e178-e38b-438d-8023-3be06a3c2d38&AffiliateReferenceID=747882496
category
Phishing
Target object
-
Target country
-
Description
al
allbaba-cn-tradecenter.up.railway.app
| Target object - | category Phishing | Date of discovery 3 months ago |
al
allbaba-cn-tradecenter.up.railway.app
11/07/2026
https://allbaba-cn-tradecenter.up.railway.app/
category
Phishing
Target object
-
Target country
-
Description
No screenshot
ba
bafkreigwgslapdzbhvzbi3mmay6rduitw34qnt2y6dpzs3at34uhpirrbm.ipfs.dweb.link
| Target object - | category Phishing | Date of discovery 3 months ago |
ba
bafkreigwgslapdzbhvzbi3mmay6rduitw34qnt2y6dpzs3at34uhpirrbm.ipfs.dweb.link
11/07/2026
https://bafkreigwgslapdzbhvzbi3mmay6rduitw34qnt2y6dpzs3at34uhpirrbm.ipfs.dweb.link/
category
Phishing
Target object
-
Target country
-
Description
No screenshot
43
43.156.0.130
| Target object - | category Phishing | Date of discovery 3 months ago |
43
43.156.0.130
11/07/2026
http://43.156.0.130/v3/signin/identifier?amp%3Bfollowup=https%3A%2F%2Faccounts.google.com%2F&%3Bifkv=AQMjQ7TPKu6R4w93VRXMPKeD3zeOl4EoNrOdcsDBPMv7m30JK47iKcBvHB2Y608BaGxX8bX4kwt6sA&%3Bpassive=1209600&continue=https%3A%2F%2Faccounts.google.com%2F&flowName=GlifWebSignIn&flowEntry=ServiceLogin&ifkv=AcDsRvxfPOq5zUEUo_MsbumoF7FnHf3cYEfzL0Pm_B7DsFzGAIKrWwifxJHZ5bb1owkNegXgGoQo&dsh=S-1441624698%3A1783801968030326
category
Phishing
Target object
-
Target country
-
Description
ve
vercel.com
| Target object - | category Phishing | Date of discovery 3 months ago |
ve
vercel.com
11/07/2026
https://vercel.com/login?next=%2Fsso-api%3Furl%3Dhttps%253A%252F%252Finterface-uniswap.vercel.app%252F%26nonce%3Deec1c1f27e5678e580f508efaa05071250a96e8f4166ec7acc6f5baca7e8168c
category
Phishing
Target object
-
Target country
-
Description
so
solairdrops-wa.netlify.app
| Target object - | category Phishing | Date of discovery 3 months ago |
so
solairdrops-wa.netlify.app
11/07/2026
http://solairdrops-wa.netlify.app/
category
Phishing
Target object
-
Target country
-
Description
No screenshot
49
49.51.43.12
| Target object - | category Phishing | Date of discovery 3 months ago |
49
49.51.43.12
11/07/2026
http://49.51.43.12/v3/signin/identifier?amp%3Bfollowup=https%3A%2F%2Faccounts.google.com%2F&%3Bifkv=ASKXGp36_CB8HzfrpuLLHTVjXxiUGDwO6Tj8yz4QrsaGyc3I4H4G7NxTTQJtpw0j07g9O5T5Tx4uyQ&%3Bpassive=1209600&continue=https%3A%2F%2Faccounts.google.com%2F&flowName=GlifWebSignIn&flowEntry=ServiceLogin&ifkv=Ac50bxsOJtMBI47t385UR5hvTrpOLny5wvmmcGYrLR5Rm_DrzWTjjf_Jm1yPIv1PVCoJxjNEOzf5Wg&dsh=S1761904203%3A1783802746735104
category
Phishing
Target object
-
Target country
-
Description
43
43.156.0.130
| Target object - | category Phishing | Date of discovery 3 months ago |
43
43.156.0.130
11/07/2026
http://43.156.0.130/v3/signin/identifier?amp%3Bcontinue=https%3A%2F%2Faccounts.google.com%2F&%3Bfollowup=https%3A%2F%2Faccounts.google.com&dsh=S741937605%3A1783802987306534&passive=1209600&flowName=GlifWebSignIn&flowEntry=ServiceLogin&ifkv=AcDsRvx1fOr_vHavni_ZA6AMJXlS_2w-Ber5Kn6eP-mgUyV2bjti4FS05U21pmb3qTv03zCxtt1bRw
category
Phishing
Target object
-
Target country
-
Description
br
bradesco.acesse-empresas.com
| Target object - | category Phishing | Date of discovery 3 months ago |
br
bradesco.acesse-empresas.com
11/07/2026
https://bradesco.acesse-empresas.com/app/wd/index.php?p=carregando&_reqid=46451dc4919d2c3f53f65cef9a7e677e
category
Phishing
Target object
-
Target country
-
Description
No screenshot
ww
www.odpsodo.biz
| Target object - | category Phishing | Date of discovery 3 months ago |
ww
www.odpsodo.biz
11/07/2026
https://www.odpsodo.biz/verification-oysujlmalntsvajh
category
Phishing
Target object
-
Target country
-
Description
ma
mailboxaccountverification.edgeone.dev
| Target object - | category Phishing | Date of discovery 3 months ago |
ma
mailboxaccountverification.edgeone.dev
11/07/2026
https://mailboxaccountverification.edgeone.dev/
category
Phishing
Target object
-
Target country
-
Description
re
reactivation-acces.bolt.host
| Target object - | category Phishing | Date of discovery 3 months ago |
re
reactivation-acces.bolt.host
11/07/2026
https://reactivation-acces.bolt.host/
category
Phishing
Target object
-
Target country
-
Description
me
metamask-info-deskdeskdeskdeskdeskdeskinboxdesklinelinedesk.net.ph
| Target object Metamask | category Phishing | Date of discovery 3 months ago |
me
metamask-info-deskdeskdeskdeskdeskdeskinboxdesklinelinedesk.net.ph
11/07/2026
https://metamask-info-deskdeskdeskdeskdeskdeskinboxdesklinelinedesk.net.ph
category
Phishing
Target object
Metamask
Target country
-
Description